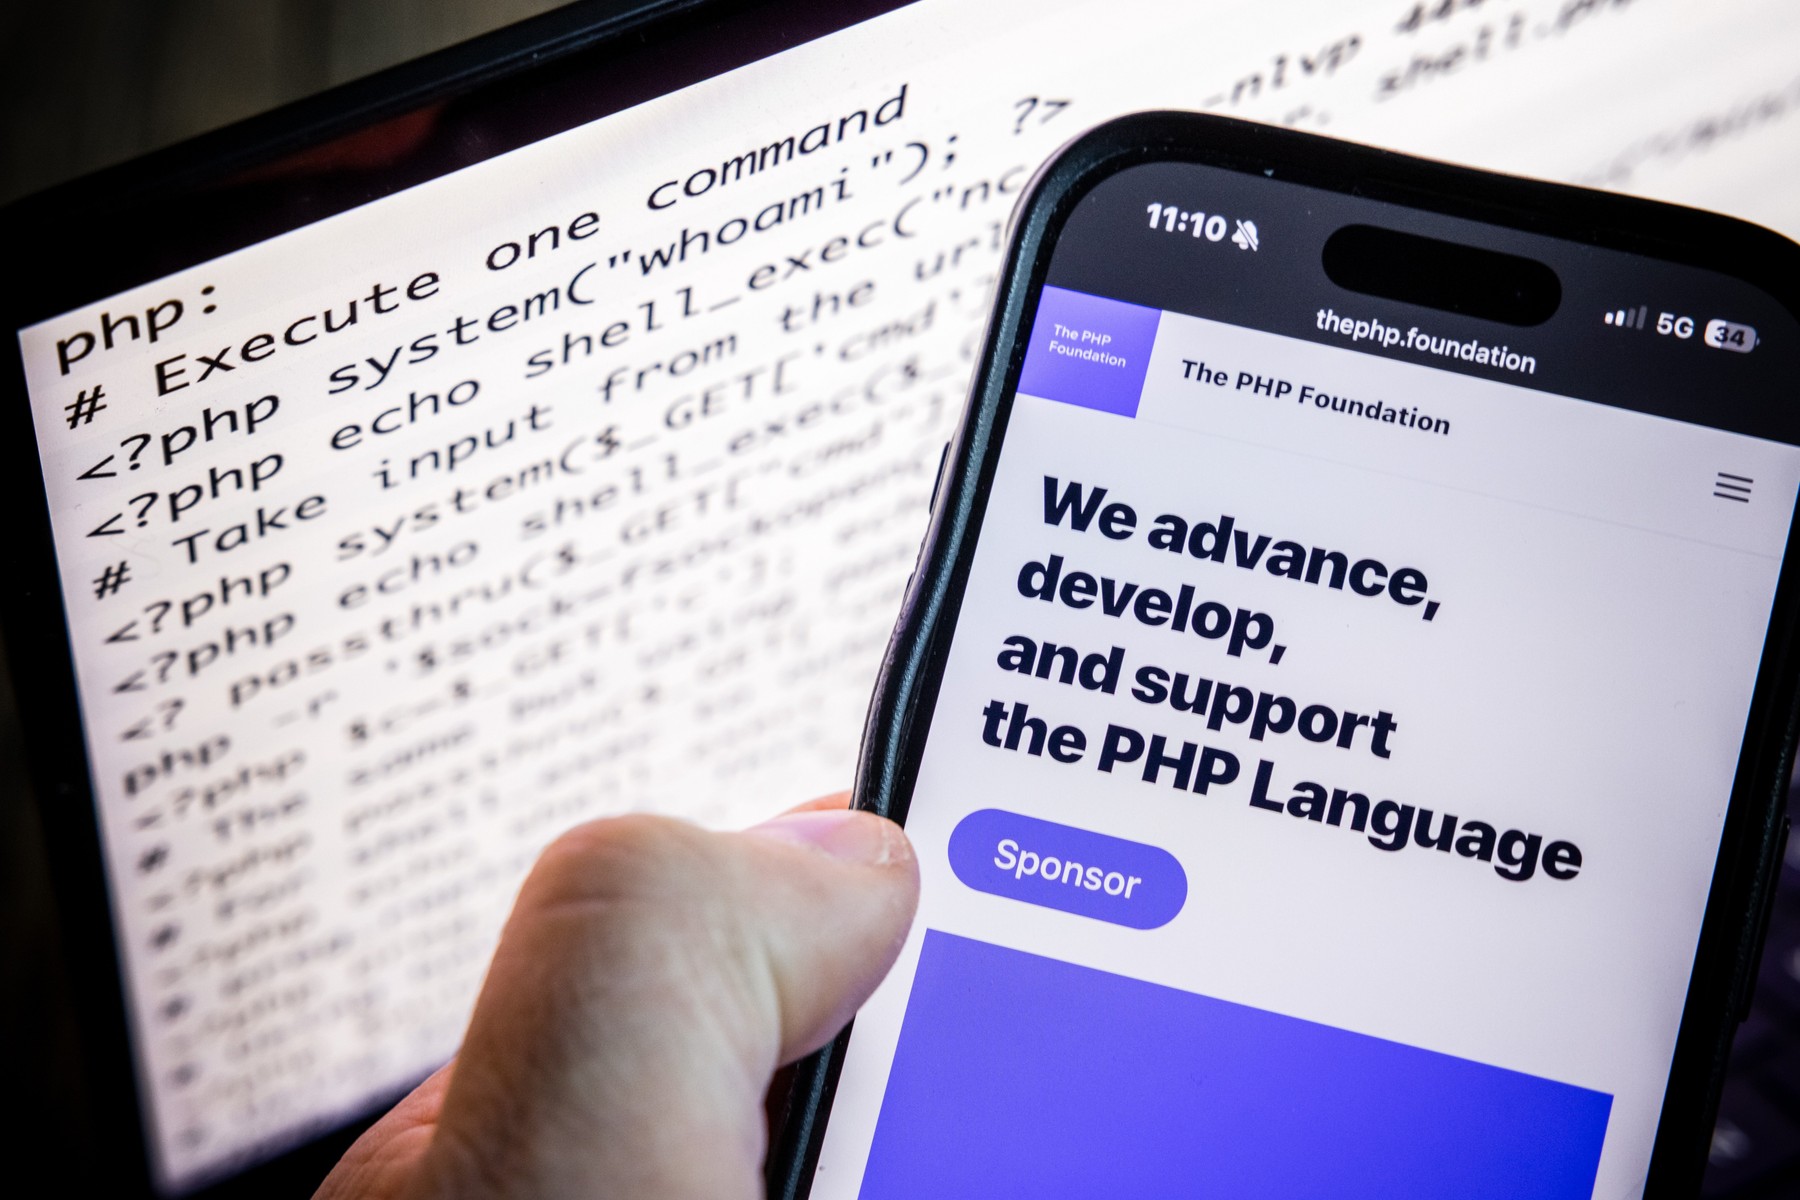
Site-uri web guvernamentale din Europa și din alte regiuni au devenit inaccesibile miercuri, după dezvăluirea unor vulnerabilități critice într-un limbaj de programare utilizat pe scară largă, ceea ce i-a determinat pe administratorii site-urilor să se grăbească să își protejeze sistemele.
Dezvoltatorii limbajului de programare PHP au declarat marți că au identificat două vulnerabilități critice și au îndemnat utilizatorii să își actualizeze site-urile imediat ce urma să fie lansată o soluție de remediere. Miercuri, în jurul orei 13:45 GMT, aceștia au anunțat că este disponibilă o nouă versiune care remediază vulnerabilitățile, potrivit Reuters.
Însă, în contextul unor informații potrivit cărora hackerii exploatau aceste breșe pentru a pătrunde în site-uri web, agenții guvernamentale din Olanda, Franța și Finlanda s-au numărat printre cele care au scos site-uri din funcțiune înainte de apariția remedierii, ca măsură de precauție.
PHP stă la baza unor mari părți ale internetului, ceea ce ridică temeri că un număr semnificativ de site-uri web ar putea fi vulnerabile la atacuri.
„PHP este peste tot. Acesta alimentează în mod discret site-uri WordPress, Drupal, Joomla și Magento, platforme de găzduire partajată, panouri de control și o mulțime de programe care nici măcar nu menționează că folosesc PHP în culise”, a declarat compania de securitate cibernetică Huntress într-un mesaj publicat pe blogul său.
Dane Knecht, directorul tehnic al Cloudflare, companie specializată în securitatea web și a serviciilor cloud, a declarat că au început să apară atacuri. Cloudflare a anunțat de asemenea că își actualizează regulile de firewall ca măsură temporară de protecție.
„Vedem că încep să apară atacuri și actualizăm măsurile de atenuare a riscurilor pe măsură ce apar noi vectori de atac. Aceasta este DOAR O MĂSURĂ TEMPORARĂ. Instalați actualizarea imediat ce PHP o lansează”, a scris Knecht într-un mesaj pe care l-a publicat pe rețeaua „X”.
Wordfence, un modul de securitate care protejează site-urile WordPress, a declarat că toate site-urile WordPress funcționează pe servere pe care este instalat PHP. Compania a avertizat că actualizările automate nu vor include remedierea și le-a recomandat proprietarilor de site-uri să afle cine este responsabil de actualizarea PHP pe serverele lor.
Agențiile de securitate cibernetică din țări membre ale Uniunii Europene, Australia, Japonia și Marea Britanie i-au îndemnat pe utilizatorii PHP să instaleze imediat actualizările sau să își scoată site-urile din funcțiune până când vor putea fi aplicate corecțiile de securitate. Însăși agenția olandeză de securitate cibernetică și-a întrerupt activitatea online, precizând că a luat această măsură preventiv, din cauza vulnerabilităților.
Oficialii au declarat că ar putea fi afectate toate versiunile PHP de la PHP 5 încolo, deși PHP nu a dezvăluit încă ce versiuni sunt vulnerabile.
PHP este un limbaj de programare utilizat pentru funcționarea site-urilor web. Atunci când un vizitator accesează o pagină, un server care rulează PHP asamblează conținutul și îl trimite către browser. Este un software gratuit, cu cod-sursă deschis, întreținut de voluntari.
De asemenea, este unul dintre cele mai utilizate programe software de pe internet. PHP stă la baza a aproximativ 75% dintre site-urile web al căror limbaj de programare poate fi identificat, potrivit W3Techs, o platformă care monitorizează tehnologiile web. PHP este motorul din spatele WordPress, platformă folosită de aproximativ 43% din totalul site-urilor web, de la bloguri și pagini ale întreprinderilor mici până la portaluri guvernamentale, magazine online și site-uri de știri.
Sursa https://www.hotnews.ro