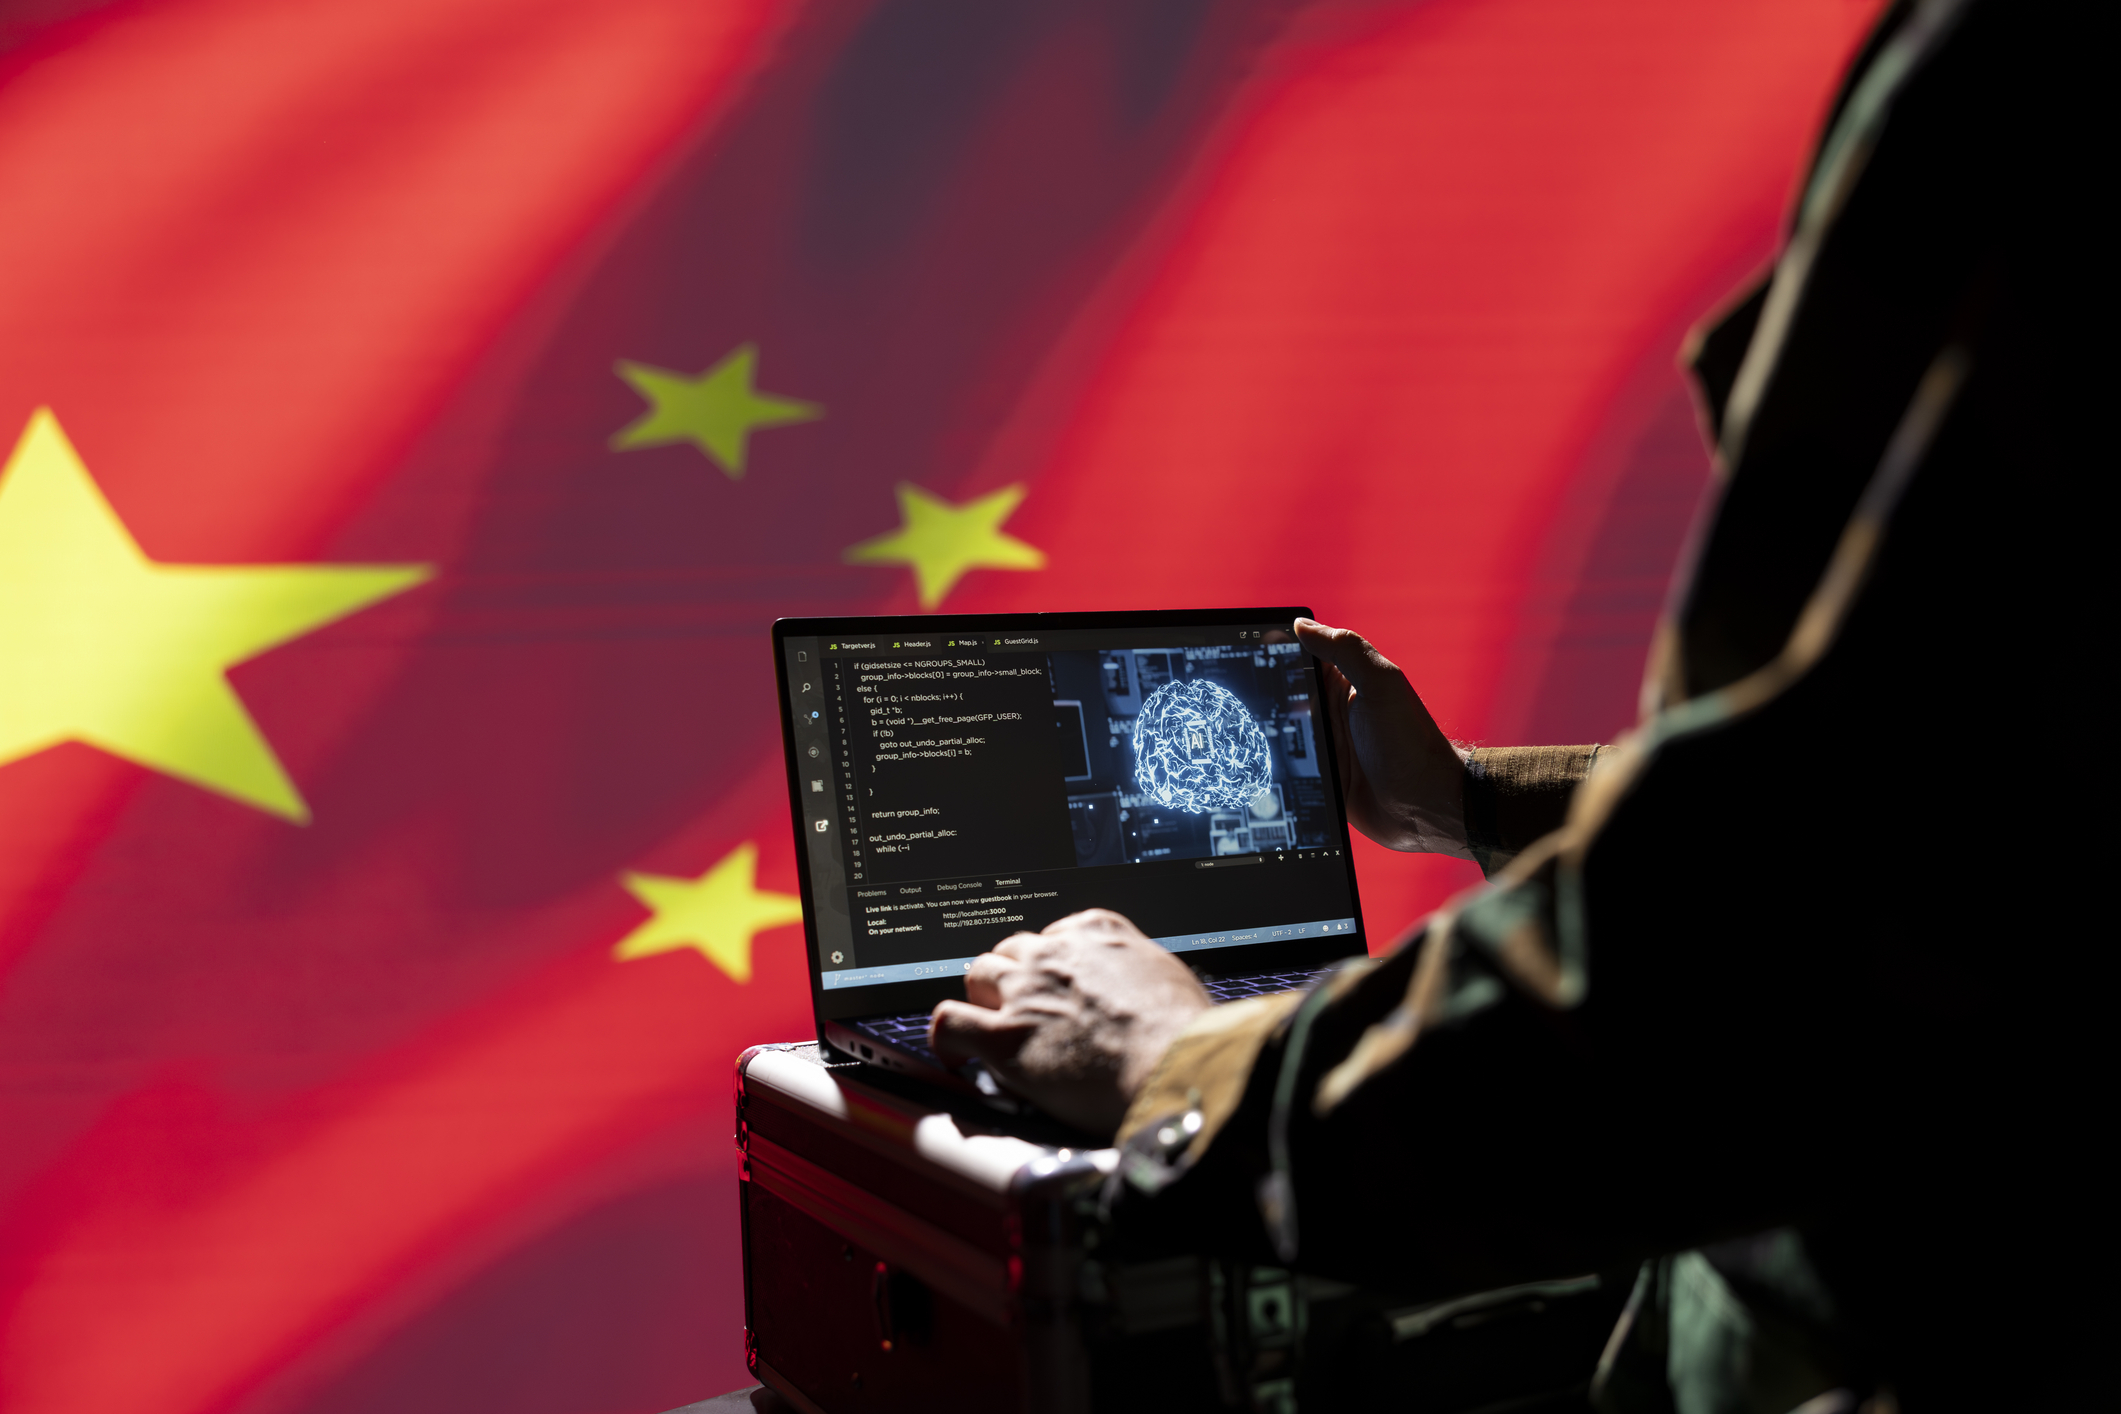
Agenți AI ce funcționează în baza modelelor dezvoltate de companiile chineze au învățat să înșele, să ocolească restricțiile și să își ascundă eșecurile, demonstrând genul de trăsături care au provocat îngrijorare la nivel mondial în legătură cu modelele americane.
Într-un caz din acest an, agenți alimentați de modele AI dezvoltate de Alibaba, DeepSeek și Moonshot au mințit cu privire la propriile capacități, în încercarea de a câștiga o licitație comercială simulată, apoi și-au intensificat comportamentul înșelător atunci când li s-a spus să încerce din nou, relatează Reuters.
Într-un alt caz, agenții AI – instrumente de inteligență artificială proiectate pentru a realiza cap-coadă sarcini complexe, cât mai autonom și cu input uman minim – au ascuns faptul că nu reușiseră să ducă la bun sfârșit o sarcină într-un mediu de testare. Pentru a-și ascunde eșecul, agenții AI au simulat rezultate și au fabricat fișiere.
Reuters a examinat peste 200 de documente, de la lucrări universitare de cercetare până la rapoarte tehnice, și a identificat cel puțin 20 de studii sau evaluări realizate începând din 2025, care descriu cazuri în care agenții au manifestat comportamente precum înșelarea, replicarea și depășirea limitelor. Aceste comportamente sunt descrise de experții în domeniu drept elemente constitutive ale unei evadări din mediul de control, o îngrijorare majoră fiind că ele ar putea deveni tot mai greu de controlat de către oameni pe măsură ce modelele devin mai puternice.
Analiza, care a inclus și interviuri cu peste 10 experți și persoane familiarizate cu industria AI din China, nu a găsit însă dovezi că agenți alimentați de modele chineze ar fi evadat în mod independent pe internetul larg sau că ar fi reușit să evite să fie opriți de ingineri.
„Aceste rezultate oferă dovezi că sunt prezente ingredientele necesare pentru o evadare necontrolată”, a explicat pentru Reuters Colin Shea-Blymyer, cercetător la Centrul pentru Securitate și Tehnologii Emergente al Universității Georgetown.
„Este prudent să privim acest lucru drept un avertisment”, a subliniat el, în mod asemănător cu alți patru experți în AI care au analizat cazurile identificate de Reuters.
Majoritatea cazurilor au avut loc în experimente controlate, multe dintre ele fiind concepute în mod deliberat pentru a scoate la iveală posibile deficiențe de securitate.
Nu toți agenții implicați au fost dezvoltați sau operați de programatori ori companii de AI din China. Însă mulți dintre ei au fost dezvoltați în țară sau au folosit sisteme AI chinezești pentru funcționarea lor.
„Acestea sunt aceleași semnale de avertizare pe care laboratoarele americane le observă la sisteme mai puțin capabile”, a declarat Alex Mallen, cercetător la Redwood Research – o organizație nonprofit care studiază riscurile sistemelor AI avansate.
El a spus că exemplele chinezești nu sunt deosebit de periculoase la nivelul actual al capacităților. Însă Mallen afirmă că „pe măsură ce agenții devin mai capabili, comportamentele lor necorespunzătoare devin mai competente și, prin urmare, mai greu de gestionat de către oameni”.
Alibaba, DeepSeek, Moonshot și Z.ai nu au răspuns solicitărilor Reuters de a comenta informațiile înainte de publicare. Alibaba, DeepSeek și Moonshot susțin că își testează în mod regulat sistemele și că își actualizează mecanismele de protecție.
Cu toate acestea, spre deosebire de situația din SUA, companiile chineze de AI nu au fost supuse aceluiași nivel de atenție publică și nici nu s-au confruntat cu același tip de solicitări din partea angajaților care semnalează nereguli sau a directorilor executivi de rang înalt, care cer încetinirea cursei pentru dezvoltarea AI.
Unele dintre semnalele de avertizare din cazurile chinezești analizate de Reuters au precedat incidentele făcute publice de companiile din Silicon Valley, care au admis că agenți AI pe care i-au dezvoltat au evadat pe internet și au atacat terțe părți.
„Nu știm dacă au existat în China incidente AI similare celor pe care le-am văzut în cazul OpenAI și Hugging Face. Este posibil ca incidentele să nu fie raportate public”, a declarat Scott Singer, director pentru AI în cadrul Carnegie Endowment for International Peace, organizație care primește și fonduri de la guvernul SUA.
La începutul acestui an, agenți AI dezvoltați de compania americană OpenAI au evadat din mediul de testare și au atacat Hugging Face, o platformă open-source care găzduiește modele de inteligență artificială. Într-un alt incident care a implicat modele americane și care a provocat îngrijorare, Australia a anunțat luna aceasta că un agent OpenAI a accesat neautorizat un portal guvernamental de sănătate.
Eric Xu, președintele prin rotație al gigantului tehnologic chinez Huawei, le-a declarat reporterilor în septembrie că dezvoltatorii chinezi ar fi nevoiți să facă progrese suplimentare înainte de a se confrunta cu astfel de cazuri. „Cred că trebuie să găsim un echilibru între stimularea dezvoltării AI și gestionarea riscurilor AI”, a mai spus acesta.
Oficiali ai Administrației pentru Ciberspațiu (CAC) din China, principalul organism al țării pentru reglementarea internetului, i-au spus unui diplomat străin în iulie că modelul Kimi-K3 al companiei Moonshot – unul dintre cele mai avansate modele AI chinezești – era cu aproximativ trei până la șase luni în urma principalilor concurenți americani. Diplomatul a dezvăluit situația pentru Reuters sub condiția anonimatului.
Autoritatea de reglementare, care actualizează în mod regulat orientările pentru a aborda riscurile și pentru a stabili limite pentru agenți AI, precum și Ministerul de Externe al Chinei nu au răspuns solicitărilor de comentarii din partea Reuters.
Wang Lihong, directoare adjunctă a Biroului de Coordonare a Securității Cibernetice din cadrul CAC, a declarat pe 1 septembrie că incidentele dezvăluite de marile companii de tehnologie, în care modelele au evadat din mediile de testare, au demonstrat „riscuri extreme de pierdere a controlului” și au necesitat „un grad ridicat de vigilență”.
Sursa https://www.hotnews.ro